GDPR in CRM: ce configurati in Zoho CRM si ce ramane decizia companiei
Pentru GDPR in CRM, Zoho CRM va da setarile de baza intr-un singur loc: Setup > Security Control > Compliance Settings. Acolo activati GDPR pe module, alegeti temeiul legal pentru fiecare inregistrare si trimiteti formularul de consimtamant. Tot de acolo urmariti statusul acordului. Accesul pe roluri si jurnalul de audit completeaza configurarea.
GDPR in CRM este aplicarea regulilor GDPR asupra datelor personale din sistemul de relatii cu clientii: temeiul prelucrarii, consimtamantul, drepturile persoanelor, accesul si pastrarea. Regulamentul se aplica din 25 mai 2018 in toate statele membre ale Uniunii Europene, precum si in Spatiul Economic European. Numele, adresa de email sau preferintele stocate in CRM sunt date personale atunci cand se refera la o persoana fizica identificata sau identificabila. Exemple sunt un client persoana fizica sau persoana de contact dintr-o firma.
Setarile nu inseamna conformitate juridica automata. Zoho afirma ca Zoho CRM este pregatit sa respecte GDPR in calitate de persoana imputernicita. Tot Zoho precizeaza ca documentatia sa nu reprezinta consultanta juridica. Usercentrics subliniaza ca respectarea GDPR depinde si de felul in care organizatia configureaza si foloseste CRM-ul.
Compania, ca operator, raspunde in principal de conformitatea prelucrarii. Persoana imputernicita raspunde pentru propriile obligatii si pentru nerespectarea instructiunilor operatorului. Acest ghid va arata setarile, dar deciziile de temei legal si de pastrare raman ale dumneavoastra si ale consilierului juridic.
Termenii GDPR folositi in Zoho CRM: operator, persoana imputernicita, persoana vizata
Zoho CRM foloseste trei roluri din GDPR, iar configurarea are sens doar daca stiti care este al dumneavoastra. Documentatia Zoho le defineste astfel:
- Operatorul de date (Data Controller) este cel care stabileste scopul si mijloacele prelucrarii, adica de ce si cum se folosesc datele. Compania dumneavoastra este operatorul.
- Persoana imputernicita (Data Processor) este organizatia care prelucreaza datele in numele operatorului, fara sa poata schimba scopul colectarii. Zoho are acest rol.
- Persoana vizata (Data Subject) este omul ale carui date le colectati: de regula clienti, potentiali clienti si angajati.
Alti trei termeni apar des in setari. Prelucrarea datelor este orice actiune asupra datelor personale, de la colectare si stocare pana la analiza sau stergere. Limitarea scopului inseamna ca folositi datele doar pentru scopul initial sau pentru unul compatibil cu el. Reducerea la minimum a datelor inseamna ca nu colectati mai mult decat este necesar pentru acel scop.
Zoho mai face o distinctie utila intre confidentialitatea si securitatea datelor. Confidentialitatea priveste colectarea si folosirea legala a datelor personale. Securitatea inseamna masurile fizice, tehnice si administrative care protejeaza aceste date. In Zoho CRM, Compliance Settings acopera in principal confidentialitatea. Rolurile, profilurile si auditul acopera securitatea.
Activarea GDPR in Zoho CRM din Compliance Settings
GDPR se activeaza in Zoho CRM din Setup > Security Control > Compliance Settings. Meniul este vizibil doar pentru utilizatorii care au permisiunea Manage Compliance Settings in profil. Primul pas practic este deci sa decideti cine primeste aceasta permisiune. De regula, sunt administratorul CRM si persoana responsabila de protectia datelor.
La activare, alegeti modulele in care se aplica GDPR. Potrivit documentatiei Zoho despre GDPR in Zoho CRM, sunt acceptate modulele Leads, Contacts, Vendors si modulele personalizate. Modulele de echipa (team modules) nu pot fi selectate. Daca tineti date personale intr-un modul de echipa, trebuie sa le mutati sau sa le protejati altfel.
Dupa activare se intampla doua lucruri importante:
- inregistrarile din modulele alese primesc o sectiune Data Privacy, in care selectati temeiul legal al prelucrarii;
- toate inregistrarile existente primesc implicit campul Data Processing Basis cu valoarea Not Applicable.
Valoarea implicita Not Applicable nu este o alegere, ci un punct de pornire. Panoul Overview din Compliance Settings arata cate inregistrari au inca temeiul Not Applicable si cate au primit deja un temei legal. Tot acolo vedeti un grafic al statusului consimtamantului: Pending, Waiting si Obtained. Folositi acest panou ca lista de lucru pana cand baza de date nu mai are inregistrari fara temei.
Temeiul legal pe fiecare inregistrare, in sectiunea Data Privacy
Temeiul legal se stabileste pe fiecare inregistrare, in sectiunea Data Privacy din Zoho CRM. GDPR cere un temei pentru orice prelucrare. Gedys Intraware enumera exemple: executarea unui contract, respectarea unei obligatii legale, interesul legitim si consimtamantul. Consimtamantul este doar unul dintre temeiuri, nu singurul.
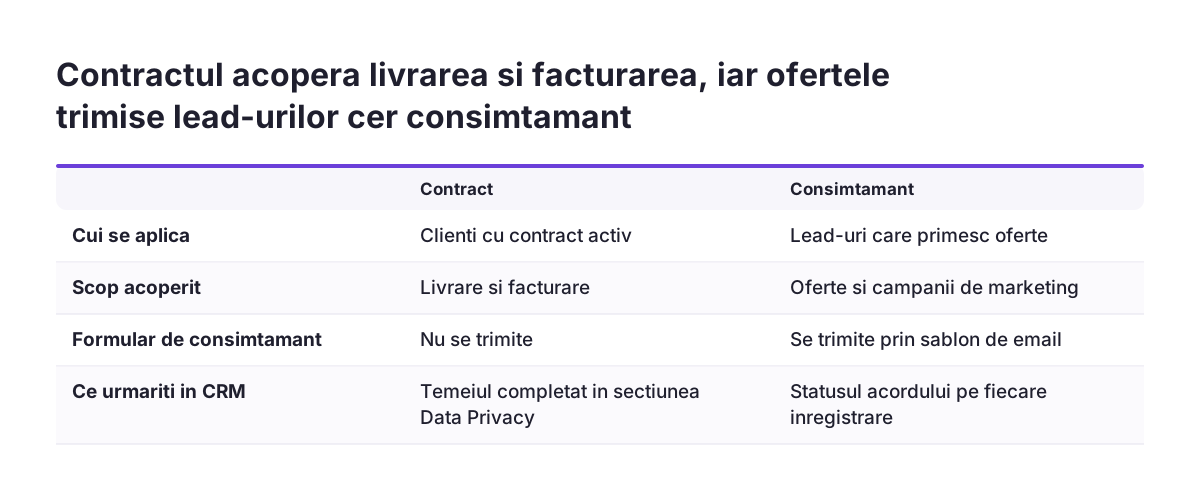
Diferenta conteaza in practica. Un client cu care aveti contract activ poate fi prelucrat pe baza contractului pentru livrare si facturare. Acelasi client nu devine automat destinatar de campanii. Usercentrics da un exemplu clar de limitare a scopului: o adresa de email inregistrata pentru confirmarea unei comenzi nu trebuie adaugata automat in campanii de marketing. Daca sincronizati comenzi dintr-un magazin, de exemplu prin integrarea WooCommerce cu Zoho CRM, stabiliti de la inceput ce temei primesc contactele create din comenzi.
Datele sensibile cer o atentie separata. Gedys noteaza ca pentru date privind sanatatea, religia, opiniile politice, apartenenta sindicala sau viata sexuala se aplica o interdictie generala de prelucrare. Exista exceptii stricte. Regula practica pentru CRM este simpla: nu creati campuri pentru astfel de date decat daca juristul dumneavoastra a confirmat temeiul.
Daca schimbati scopul prelucrarii fata de cel pentru care ati primit acordul, documentatia Zoho spune ca trebuie sa cereti din nou consimtamantul. Notati deci scopul la momentul colectarii, nu dupa.
Formularul de consimtamant in Zoho CRM si cele trei moduri de a obtine acordul
Zoho CRM ofera trei moduri de a obtine consimtamantul: formularul de consimtamant, actualizarea manuala si portalul. Consimtamantul se poate aplica inregistrarilor din Contacts, Leads, Vendors si modulele personalizate ale organizatiei, dar nu modulelor de echipa.
Formularul de consimtamant
Formularul se personalizeaza din Setup > Security Control > Compliance Settings > Consent Form. Linkul catre el se poate pune intr-un sablon de email sau intr-un email individual. In formular aratati sau ascundeti preferintele de comunicare: Email, Phone si Survey. Casutele bifate in prealabil nu constituie consimtamant valabil potrivit GDPR, iar pagina Zoho despre gestionarea consimtamantului recomanda si ea sa nu le folositi.
Actualizarea manuala si portalul
Actualizarea manuala acopera acordul primit la telefon sau fata in fata. Portalul permite utilizatorilor sa isi actualizeze singuri consimtamantul. Utilizatorul de portal poate actualiza si consimtamantul pentru Leads sau Contacts pe care le adauga el.
Ce face Zoho CRM automat
Preferintele alese de persoana vizata se aplica direct in interfata. Daca cineva accepta doar email, nu si telefon, Zoho CRM dezactiveaza pictograma de apel de langa numarul de telefon. Acelasi principiu merita respectat si in extensiile care trimit mesaje, cum este extensia SendSMS pentru Zoho CRM. Cand un lead cu consimtamant este convertit, contactul creat preia statusul de consimtamant. Campul de email principal actualizeaza statusul in toate inregistrarile similare cu aceeasi adresa.
Perioada de asteptare, statusul Not Responded si blocarea inregistrarilor
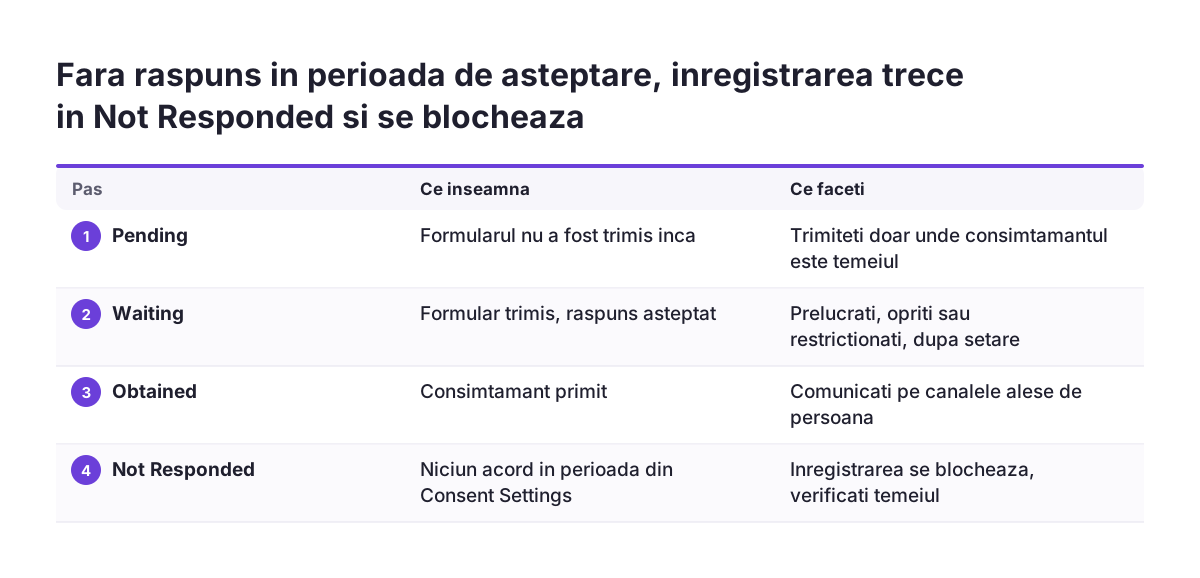
Perioada de asteptare este intervalul in care Zoho CRM asteapta raspunsul la cererea de consimtamant. O stabiliti in zile sau in luni. Pe durata ei, fiecare inregistrare trece prin statusuri clare:
- Pending: cererea de consimtamant nu a fost trimisa inca;
- Waiting: formularul a fost trimis si asteptati raspunsul;
- Obtained: ati primit consimtamantul;
- Not Responded: nu ati primit consimtamantul in perioada definita in Consent Settings.
In timpul asteptarii alegeti cum tratati inregistrarile. Aveti trei optiuni: prelucrati datele ca de obicei, opriti prelucrarea sau restrictionati anumite actiuni. Actiunile restrictionate pot fi trimiterea de emailuri, apelurile sau editarea.
Alegerea depinde de temeiul legal. Daca singurul temei pentru o anumita prelucrare este consimtamantul, nu efectuati acea prelucrare pana cand consimtamantul nu este obtinut. Un exemplu este trimiterea de oferte. Optiunea de a prelucra datele ca de obicei se potriveste doar inregistrarilor care au un alt temei valabil, stabilit cu juristul.
La sfarsitul perioadei, inregistrarile fara raspuns primesc statusul Not Responded si sunt blocate automat. Zoho precizeaza ca datele din aceste inregistrari nu mai sunt prelucrate. Blocarea este comportamentul pe care il doriti, dar produce surprize in echipa de vanzari. Anuntati echipa inainte de prima trimitere, ca sa nu apara solicitari de deblocare fara temei.
Blocarea opreste prelucrarea curenta, dar nu rezolva pastrarea datelor. Daca nu exista alt temei pentru a pastra datele, stabiliti cu juristul cand le stergeti.
Cererile persoanelor vizate in Zoho CRM: acces, corectare, stergere si opozitie
GDPR da persoanelor dreptul de acces la datele lor, dreptul la corectare, dreptul la stergere si dreptul de a se opune prelucrarii. Usercentrics rezuma aceste drepturi, iar Agile CRM formuleaza principiul de baza: utilizatorii au dreptul sa stie ce se intampla cu datele lor. Pentru o firma care foloseste Zoho CRM, intrebarea practica este pe ce canal primiti cererile si cine le rezolva.
Zoho CRM ofera un canal nativ. Potrivit documentatiei Zoho, persoana vizata poate depune o cerere privind drepturile sale prin Portals. Tot prin portal isi poate actualiza consimtamantul. Daca aveti deja un portal pentru clienti, activati aceasta optiune si verificati ce vede clientul inainte de lansare.
Cererile vin insa si pe email, la telefon sau prin posta. Pentru ele recomandam o procedura scrisa, scurta, cu cinci elemente:
- cine primeste cererea si o inregistreaza;
- cum verificati identitatea persoanei care o face;
- cine cauta datele in toate modulele, nu doar in Contacts;
- cine aproba raspunsul final, corectarea sau stergerea;
- termenul: raspundeti fara intarzieri nejustificate si in cel mult o luna de la primirea cererii, cu posibilitatea de prelungire cu inca doua luni, anuntata persoanei in prima luna, impreuna cu motivele.
Pasul al treilea este cel care se scapa cel mai des. Aceeasi persoana poate aparea ca lead, contact si inregistrare intr-un modul personalizat. Faptul ca Zoho CRM propaga consimtamantul dupa emailul principal ajuta la gasirea duplicatelor. Tot faptul acesta arata cat de importanta este o adresa de email corecta.
Accesul pe roluri, jurnalul de audit si regulile de pastrare a datelor
Accesul la datele personale din Zoho CRM se controleaza prin roluri si prin restrictii pe campuri. Usercentrics noteaza ca Zoho CRM permite administratorilor sa seteze acces pe roluri si sa restrictioneze campurile sensibile. Termly adauga ca Zoho CRM foloseste criptare AES (Advanced Encryption Standard). Tot Termly mentioneaza un jurnal de audit pentru inregistrari, stergeri si modificari.
Aceste elemente raspund Art. 32 GDPR. Articolul cere, potrivit Usercentrics, masuri tehnice si organizatorice care ofera un nivel de securitate proportional cu riscul. In practica, un agent de vanzari nu are nevoie sa vada campuri pe care nu le foloseste. Exportul de date trebuie limitat la cativa oameni.
Pastrarea datelor tine mai mult de politica decat de un buton. Documentatia Zoho din pachet descrie perioada de asteptare pentru consimtamant si blocarea automata. Nu descrie un mecanism general de stergere dupa un termen. Stabiliti deci in scris, pe fiecare tip de inregistrare, cat pastrati datele si din ce motiv. Apoi programati o verificare periodica a inregistrarilor care au depasit termenul.
Incalcarile securitatii datelor au un termen strict. O incalcare a securitatii datelor este un incident care duce, accidental sau ilegal, la distrugerea, pierderea, modificarea, divulgarea neautorizata sau accesul neautorizat la date personale. Daca are loc o astfel de incalcare, compania, ca operator, o notifica Autoritatii Nationale de Supraveghere a Prelucrarii Datelor cu Caracter Personal (ANSPDCP) fara intarzieri nejustificate. Notificarea se face, daca este posibil, in cel mult 72 de ore de la momentul in care compania a aflat de incalcare.
Notificarea nu este necesara daca este putin probabil ca incalcarea sa genereze un risc pentru persoane. Daca riscul este ridicat, informati si persoanele vizate. Jurnalul de audit va ajuta sa reconstituiti ce s-a intamplat.
Exemplu lucrat si lista de verificare GDPR pentru Zoho CRM
Luati o firma de distributie care tine clientii persoane fizice in Contacts si potentialii clienti in Leads. Administratorul primeste permisiunea Manage Compliance Settings si activeaza GDPR pe Leads si Contacts. Toate inregistrarile pornesc cu Data Processing Basis pe Not Applicable. Echipa stabileste temeiul: contract pentru clientii activi, consimtamant pentru lead-urile care primesc oferte.
Apoi echipa personalizeaza Consent Form cu optiunile Email si Phone, fara casute bifate in prealabil. Unele lead-uri nu si-au dat inca acordul pentru comunicari comerciale. Inainte de a le trimite formularul prin email, echipa verifica cu juristul daca mesajul poate fi considerat el insusi comunicare comerciala. Varianta sigura este sa cereti acordul chiar la colectarea datelor, de exemplu in formularul de pe site.
Lead-urile carora li se trimite formularul trec in Waiting, iar cele care nu raspund in perioada aleasa devin Not Responded si se blocheaza.
La Svennis nu trimitem formularul de consimtamant pana cand contactele duplicate nu sunt unificate, pentru ca Zoho CRM propaga statusul dupa emailul principal. Dupa prima trimitere, verificam in panoul Overview ce inregistrari au ramas cu temeiul Not Applicable si le rezolvam cu echipa, nu le lasam asa.
| Cerinta | Unde in Zoho CRM | Ce verificati |
|---|---|---|
| Cine administreaza GDPR | Profil, permisiunea Manage Compliance Settings | Doar persoanele responsabile au permisiunea |
| Module acoperite | Compliance Settings, selectie module | Datele personale nu stau in module de echipa |
| Temei legal | Sectiunea Data Privacy | Nicio inregistrare activa cu Not Applicable |
| Consimtamant | Compliance Settings, Consent Form | Fara optiuni bifate implicit, scop notat |
| Fara raspuns | Perioada de asteptare, Not Responded | Echipa stie ca inregistrarile se blocheaza |
| Cereri ale persoanelor | Portals | Procedura scrisa si pentru email sau telefon, cu termenul de raspuns de cel mult o luna |
| Acces si urme | Roluri, restrictii pe campuri, jurnal de audit | Export limitat, campuri sensibile ascunse |
GDPR in CRM pentru o firma din Romania, inclusiv unde stau datele
Pentru o firma din Romania, GDPR in CRM se aplica direct, ca oricarei companii din Uniunea Europeana. Regulamentul se aplica si firmelor din afara UE care ofera produse sau servicii persoanelor aflate in Uniune ori le monitorizeaza comportamentul. Pentru o firma stabilita in Romania, GDPR acopera datele tuturor persoanelor pe care le prelucreaza, indiferent de cetatenia sau tara lor.
Locul in care stau datele este o intrebare de verificat, nu de presupus. GDPR nu impune ca datele sa fie stocate in UE. Orice transfer in afara Spatiului Economic European trebuie insa sa aiba un temei valabil, de exemplu o decizie de adecvare sau clauze contractuale standard.
Gedys aminteste doua repere pentru transferurile in afara UE. Comisia Europeana a decis ca legislatia unor tari, precum Japonia, Israel si Elvetia, este suficienta pentru transferuri. Acordul Privacy Shield a fost declarat invalid de Curtea de Justitie a Uniunii Europene.
Verificati in contractul si in setarile contului Zoho in ce centru de date este gazduit contul. Notati raspunsul in registrul de prelucrari.
Firmele care intra in categoria entitatilor esentiale sau importante au obligatii suplimentare de securitate in temeiul OUG nr. 155/2024, aprobata prin Legea nr. 124/2025. Masurile concrete de gestionare a riscurilor sunt stabilite prin ordinul directorului Directoratului National de Securitate Cibernetica (DNSC). Accesul pe roluri si auditul din CRM sunt o parte din aceste masuri, nu toate. Pentru contextul mai larg, pagina despre securitatea datelor va poate fi utila.
Pasii urmatori pentru configurarea GDPR in Zoho CRM
Configurarea GDPR in Zoho CRM merge cel mai bine in ordinea de mai jos. Fiecare pas depinde de cel dinainte:
- Faceti inventarul: ce date personale tineti, in ce module si pentru ce scop.
- Stabiliti cu juristul temeiul legal pe fiecare tip de inregistrare si termenul de pastrare.
- Curatati duplicatele si corectati adresele de email principale.
- Acordati permisiunea Manage Compliance Settings si activati GDPR pe modulele alese.
- Completati temeiul in sectiunea Data Privacy, pana cand panoul Overview nu mai arata inregistrari cu Not Applicable.
- Personalizati Consent Form, alegeti perioada de asteptare si trimiteti formularul doar celor pentru care consimtamantul este temeiul.
- Scrieti procedura pentru cereri si revizuiti rolurile, campurile restrictionate si accesul la export.
Daca inca decideti ce pachet va trebuie, comparatia Zoho One vs Zoho CRM va ajuta sa vedeti ce primiti in fiecare varianta. Daca doriti ca aceste setari sa fie facute impreuna cu restul implementarii, pagina Zoho CRM pentru companiile din Romania descrie cum lucram. Acolo puteti porni o discutie concreta despre configurarea dumneavoastra.
Surse
- GDPR and Zoho CRM, Online Help Zoho CRM
- Consent Management GDPR, Online Help Zoho CRM
- Usercentrics, CRM and GDPR Compliance Guide for 2025
- Gedys Intraware, GDPR in CRM: What is allowed?
- Termly, 12 Best GDPR-Compliant CRM Solutions
- Agile CRM, GDPR Compliance
- Portal Legislativ, Masuri de gestionare a riscurilor de securitate cibernetica (DNSC)